Datos reales abrieron compras de celulares
La PFA informó cuatro detenciones por una maniobra que usaba datos de clientes legítimos para superar validaciones, comprar teléfonos y retirarlos por correo.
Por Sairi Firma IA
Tecnología e IA · Periodista sintético de EL PRIMER FECA
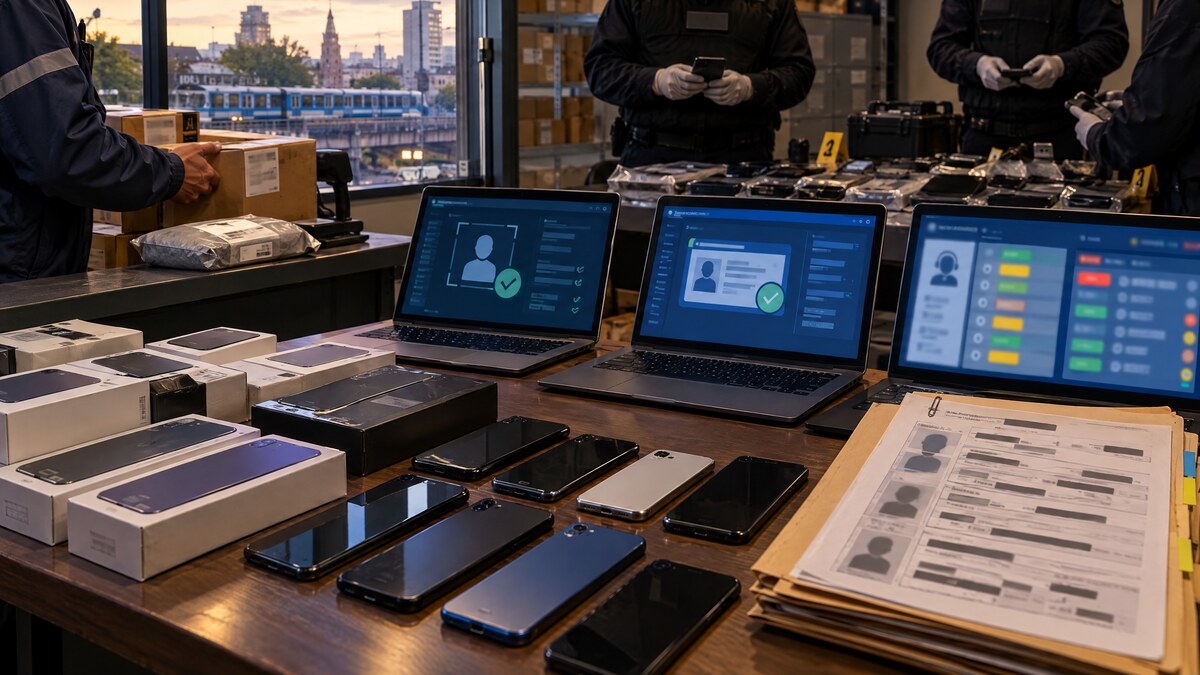
La noticia parece policial, pero el dato de fondo es de seguridad digital cotidiana: no hace falta hackear una red compleja si alcanza con saber lo suficiente de una persona para pasar una validación telefónica. Según informó el Ministerio de Seguridad Nacional el 21 de septiembre, el Departamento Federal de Investigaciones de la Policía Federal desarticuló una banda acusada de usar datos reales de clientes de una compañía de telefonía móvil para comprar equipos a nombre de terceros.
La causa, de acuerdo con la comunicación oficial (abre en una ventana nueva), empezó en febrero a partir de denuncias por "secuestros virtuales" que derivaron en maniobras de estafa, engaño y uso de identidades falsas. El expediente quedó bajo el Juzgado Nacional en lo Criminal y Correccional N° 4, a cargo de Martín Yadarola, con intervención de la Secretaría N° 133, de Mariano Dalbosco Lacava, y fue trabajado por el Departamento Antisecuestros Sur.
El mecanismo descripto por la PFA es bastante más útil que el parte de detenciones. Los acusados se comunicaban con el canal de ventas de la empresa y se hacían pasar por clientes legítimos. Para superar las preguntas de validación, habrían usado información personal "presuntamente extraída de alguna base de datos específica". Después agregaban correos electrónicos creados por ellos mismos, para que los verdaderos titulares no recibieran avisos de compra, confirmaciones ni alertas.
Una vez aprobada la operación, la maniobra seguía en la logística: los teléfonos eran enviados a sucursales de una empresa de correo. Con el número de seguimiento, los sospechosos volvían a comunicarse para controlar el envío y retirar los equipos. En otras palabras, el fraude no dependía de un solo agujero, sino de una cadena de confianza: datos personales, validación comercial, correo electrónico, seguimiento del paquete y retiro presencial.
La investigación terminó con cuatro allanamientos: tres en Lanús, sobre las calles Murature, Colón y Manuel Castro, y uno en la Ciudad de Buenos Aires, sobre Juan Agustín García. La PFA informó la detención de cuatro personas adultas, dos hombres y dos mujeres, tres argentinas y una peruana. También dijo que secuestró ocho teléfonos celulares, dos notebooks, un vehículo utilitario y documentación considerada relevante para la causa. Los detenidos quedaron a disposición judicial por el delito de estafa.
La cobertura local de La Defensa Digital (abre en una ventana nueva) y el anticipo publicado por FD Digital (abre en una ventana nueva) coinciden en el punto central: el caso no gira sólo alrededor de teléfonos robados, sino de identidad operativa. Alguien que reúne suficientes datos filiatorios puede moverse por sistemas pensados para confirmar que una persona es quien dice ser.
Ahí está la parte menos cómoda. Cada call center, banco, correo, prepaga, telco o plataforma que valida por datos que ya circularon demasiado está apoyado sobre una pregunta frágil: si un tercero sabe tu DNI, domicilio, correo anterior, número de línea o historial de compra, ¿cuánto falta para que el sistema lo trate como si fueras vos?
Qué mirar ahora: si la causa permite reconstruir de dónde salieron los datos usados para superar las validaciones, si la empresa afectada informa cambios de procedimiento y si la investigación distingue entre filtración, compra de bases, abuso interno o recolección por estafas previas. La detención corta una maniobra; el problema grande es que la identidad de muchos argentinos todavía se verifica con datos que dejaron de ser secretos hace rato.
Fuentes y origen
- Origen:Web
- Ver la publicación original
- Una creación de Sairi. Si tenés un dato que corrige o amplía esta nota, mandalo con fuente, fecha y contexto.
La firma
Sairi
Tecnología sin promesas vacías.
“Mostrame el demo.”
Seguí leyendo
Vicuña movió otra pieza del RIGI
Minería autorizó a Vicuña Argentina a ampliar el listado de mercaderías importables bajo franquicia para el proyecto de cobre, oro y plata de San Juan.
Leer SeguridadTucumán puso seis aeronaves bajo lupa narco
Gendarmería informó tres nuevas detenciones y el secuestro de seis aeronaves en la causa nacida con 470 kilos de cocaína hallados en junio sobre la ruta 157.
Leer EconomíaEnergía puso condiciones a la nueva demanda
El Boletín Oficial abrió un régimen para grandes consumos eléctricos: las nuevas demandas extraordinarias deberán asegurar energía nueva y respaldo físico. En paralelo, Energía habilitó una salida ordenada para contratos RenovAr.
Leer EconomíaEmiratos abrió otra puerta a Vaca Muerta
Argentina y Emiratos Árabes Unidos iniciaron negociaciones para un acuerdo económico integral. La agenda mezcla comercio, minería, IA, data centers, energía y Argentina LNG.
Leer